01 / Blog · 20.08.2026
Produktionsdaten in Staging wiederherstellen, ohne Effekte zu wiederholen
Ein sicherer Restore prüft nicht nur Backups: Er stoppt Writer, neutralisiert wartende Arbeit und hält Mail und Backup-Zugang aus Staging fern.
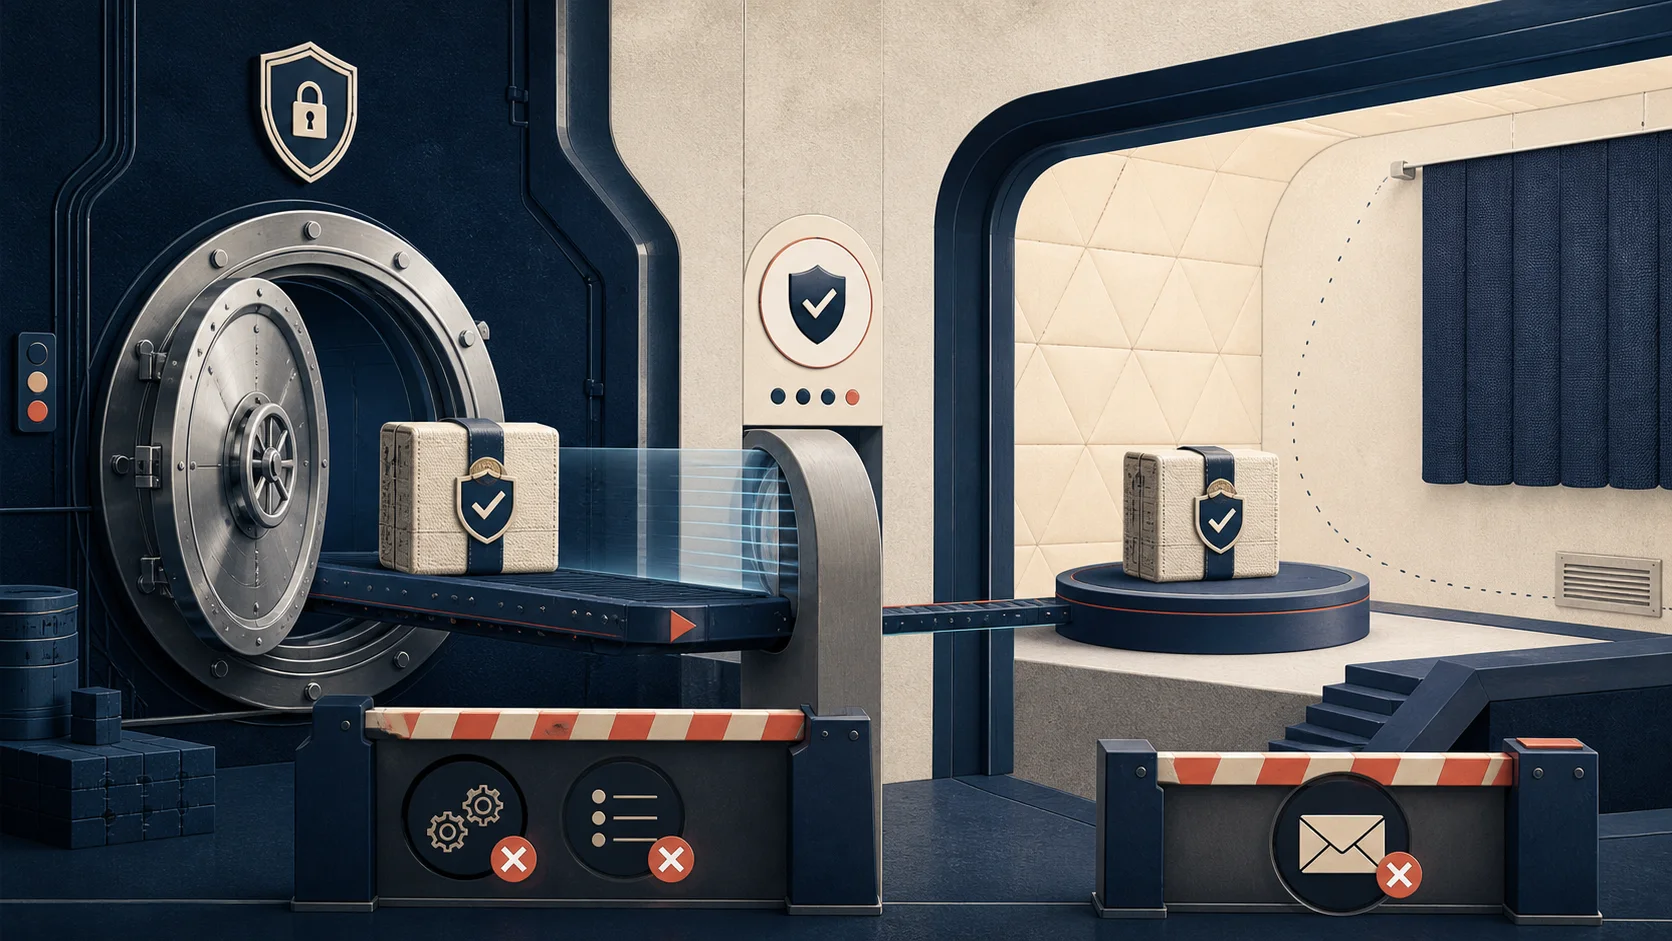
Ein Restore kopiert nicht nur Daten
Eine produktionsnahe Staging-Umgebung ist besonders nützlich, wenn Fehler von
echten Datenformen, Dateibeziehungen oder längerer Historie abhängen. Ein
Datenbankdump allein reicht dafür nicht. TYPO3-Datensätze und fileadmin
gehören zusammen, und beide können Zustände enthalten, die außerhalb der
Datenbank etwas auslösen: wartende E-Mails, redaktionelle Jobs, Bildaufträge
oder andere Hintergrundarbeit.
Wer Produktion nach Staging kopiert und danach einfach alle Worker startet, kann diese Arbeit ein zweites Mal ausführen. Das Testsystem wird dann selbst zum Produktionsakteur. Ein guter Restore stellt deshalb nicht nur einen Zeitpunkt wieder her. Er übersetzt den Zustand in eine Umgebung mit anderen Rechten und anderen erlaubten Effekten.
Erst prüfen, dann Writer stoppen
Die Homepage erzeugt ein zusammengehöriges Backup-Bundle: einen
transaktionskonsistenten MariaDB-Dump, ein Archiv von fileadmin und eine
SHA-256-Prüfsummenliste. Das Bundle wird lokal geprüft, bevor eine verschlüsselte
Kopie den Server verlässt. Staging besitzt weder das FTP-Passwort noch die
Backup-Passphrase und führt selbst keine Produktions-Backups aus.
Der Import ist eine bewusste Operator-Aktion. Er wählt nur ein vollständiges lokales Bundle, prüft Archiv und Manifest und pausiert die Staging-Writer, bevor er Datenbank und Dateien ersetzt. Dadurch verändert kein Scheduler gerade einen Datensatz, während der Dump eingespielt wird, und kein Bild-Worker schreibt in ein Volume, das parallel ausgetauscht wird.
Ein Marker macht denselben Snapshot beim nächsten Aufruf zu einem günstigen No-op. Das ist mehr als Komfort: Wiederholbarkeit darf nicht bedeuten, dass ein destruktiver Import bei jedem Deployment erneut läuft. Anwendungsauslieferung und Datenersatz bleiben getrennte Vorgänge.
Wartende Arbeit gehört nicht unverändert nach Staging
Nach dem Import werden produktionsbezogene Pending-Zustände neutralisiert, bevor die Worker zurückkehren. Das betrifft AI-, Redaktions- und Bildarbeit, die im Snapshot noch auf Ausführung wartete. Bereits abgeschlossene Daten bleiben als Testgrundlage erhalten; noch nicht ausgeführte Effekte werden nicht blind wiederholt.
Mail ist eine zweite Grenze. Staging verwendet den Null-Transport von TYPO3. Damit können weder importierte Empfänger noch neu ausgelöste Testinteraktionen eine echte Nachricht erhalten. Die Sicherheit hängt nicht davon ab, dass jeder Tester an eine besondere Adresse denkt. Die Umgebung besitzt schlicht keinen ausliefernden Mailweg.
Auch Suchmaschinen sind ein externer Effekt. Staging liefert eine globale
noindex, nofollow-Grenze und einen passenden X-Robots-Tag. Ein realitätsnaher
Inhalt darf nicht versehentlich zu einer zweiten öffentlichen Quelle werden.
Wiederanlauf ist Teil der Prüfung
Nach Datenbank und Dateien startet zuerst die Anwendung kontrolliert, dann der Worker. Healthchecks allein genügen nicht. Repräsentative deutsche und englische Seiten, Backend, aktuelle Dateien und die bereinigten Jobzustände müssen zum importierten Snapshot passen. Ein fehlgeschlagener Import bleibt als fehlgeschlagener Systemdienst sichtbar und bewahrt den letzten lokalen Snapshot für die Diagnose.
Dasselbe Verfahren ist auch eine Generalprobe für echte Wiederherstellung. Bevor Produktion aus einem älteren Bundle rekonstruiert wird, sollte der Weg in Staging vollständig gelaufen sein. Für Produktion kommt eine zusätzliche Sicherung des aktuellen Zustands hinzu, und der Worker startet erst nach Web, Datenbank, Dateien und repräsentativen Routen.
Die wesentliche Idee lautet: Datenkonsistenz ist nur die Hälfte eines Restores. Die andere Hälfte ist Effektkonsistenz. Eine sichere Staging-Kopie erhält die Information, entzieht ihr aber Produktionsrechte, bis jeder ausgehende Weg bewusst geprüft ist.